فیشینگ چیست؟ ۸ روش تشخیص پیامک و لینک جعلی
فیشینگ یا Phishing یکی از روشهای رایج کلاهبرداری اینترنتی است که در آن فرد کلاهبردار تلاش میکند خودش را به جای یک شخص، شرکت یا سرویس معتبر جا بزند تا قربانی اطلاعات مهمی مانند رمز عبور، اطلاعات بانکی، مشخصات حساب یا سایر دادههای شخصی را در اختیار او قرار دهد.
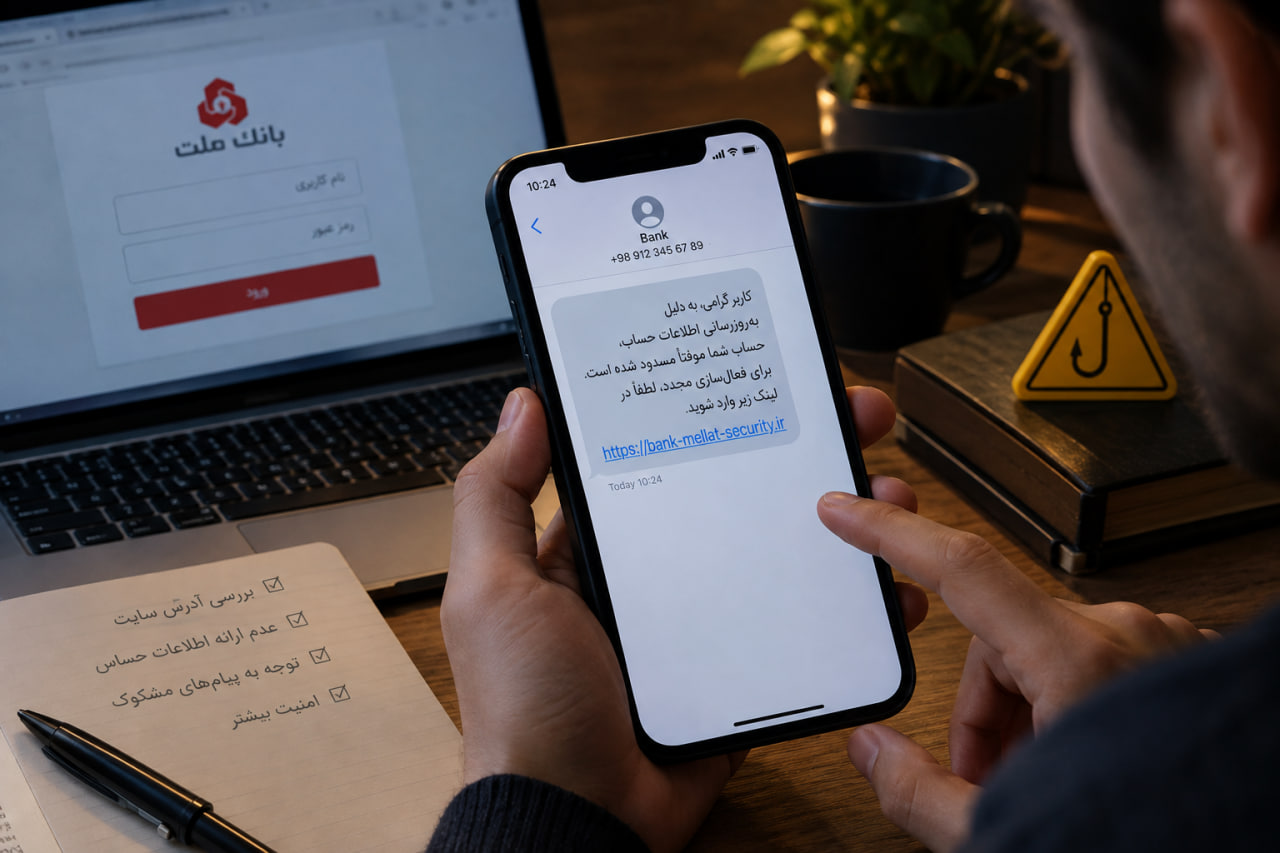
فیشینگ چیست؟
فیشینگ فقط به ایمیل محدود نمیشود. این حمله میتواند از طریق پیامک، ایمیل، شبکههای اجتماعی، تماس تلفنی، پیامرسانها و حتی سایتهای جعلی انجام شود. هدف اصلی معمولاً این است که کاربر به یک لینک مراجعه کند، اطلاعاتی وارد کند یا فایلی را دانلود کند.
برای مثال ممکن است پیامکی دریافت کنید که در آن نوشته شده: «به دلیل نقص اطلاعات، حساب شما مسدود خواهد شد. برای فعالسازی روی لینک زیر کلیک کنید.» در ظاهر ممکن است پیام کاملاً عادی به نظر برسد، اما لینک موجود در آن میتواند شما را به سایتی جعلی ببرد که ظاهرش شبیه سایت اصلی است.
فیشینگ چگونه کار میکند؟
روش کار فیشینگ معمولاً ساده اما حسابشده است. کلاهبردار ابتدا یک پیام طراحی میکند که برای قربانی قابل اعتماد یا مهم به نظر برسد. سپس با ایجاد ترس، عجله، کنجکاوی یا هیجان، فرد را تشویق میکند بدون بررسی بیشتر روی لینک کلیک کند.
پیام ممکن است ادعا کند:
حساب شما مشکل دارد.
پرداخت شما ناموفق بوده است.
حساب بانکی شما در معرض خطر است.
بستهای برای شما ارسال شده است.
برنده یک جایزه شدهاید.
باید اطلاعات خود را تأیید کنید.
حساب شما به دلیل فعالیت مشکوک مسدود میشود.
یک تخفیف یا پیشنهاد ویژه برای شما فعال شده است. FTC نیز هشدار میدهد که پیامهای فیشینگ اغلب با ایجاد حس فوریت یا مطرح کردن یک مشکل ساختگی، کاربر را به کلیک کردن یا ارائه اطلاعات حساس ترغیب میکنند.
۸ نشانه مهم پیامک و لینک فیشینگ
۱. پیام شما را تحت فشار قرار میدهد
یکی از مهمترین نشانههای فیشینگ، ایجاد عجله است.
مثلاً: «فقط تا ۳۰ دقیقه فرصت دارید.»
«در صورت عدم تأیید، حساب شما مسدود خواهد شد.»
«برای جلوگیری از جریمه همین الان پرداخت کنید.»
کلاهبردار میخواهد شما فرصت کافی برای فکر کردن و بررسی پیام نداشته باشید. اگر پیامی باعث شد احساس کنید باید همین الان کاری انجام دهید، بهتر است قبل از هر اقدامی مکث کنید.
۲. لینک پیام با سایت اصلی تفاوت دارد
یکی از مهمترین روشهای تشخیص فیشینگ، بررسی دقیق آدرس سایت است.
کلاهبرداران ممکن است دامنهای شبیه سایت اصلی ایجاد کنند و تنها با تغییر چند حرف، کاربر را فریب دهند. برای مثال ممکن است آدرس یک سایت جعلی از نظر ظاهری بسیار شبیه آدرس واقعی باشد، اما یک حرف اضافه، کم یا متفاوت داشته باشد. CISA نیز یکی از نشانههای فیشینگ را وجود آدرسهایی میداند که با نمونه واقعی تفاوت جزئی دارند یا مقصد لینک با چیزی که در متن پیام نمایش داده شده مطابقت ندارد. نکته مهم: فقط به ظاهر صفحه اعتماد نکنید؛ آدرس واقعی سایت را بررسی کنید.
۳. پیام از شما اطلاعات حساس میخواهد
اگر یک پیام از شما بخواهد اطلاعات حساسی مانند موارد زیر را وارد کنید، باید با دقت بیشتری بررسی شود:
رمز عبور
اطلاعات کارت بانکی
رمز پویا
کدهای ورود
کد تأیید پیامکی
اطلاعات هویتی
اطلاعات حساب کاربری فیشینگ دقیقاً برای بهدست آوردن چنین اطلاعاتی طراحی میشود. CISA فیشینگ را نوعی مهندسی اجتماعی معرفی میکند که در آن مهاجم با جعل هویت یک فرد یا سازمان قابل اعتماد، قربانی را به ارائه اطلاعات حساس یا دسترسی به سیستم ترغیب میکند.
۴. پیام فرستنده را دقیق بررسی کنید
گاهی اوقات پیام از نامی ارسال میشود که کاملاً آشنا به نظر میرسد، اما این نام بهتنهایی اثبات نمیکند که فرستنده واقعی است. کلاهبرداران میتوانند ظاهر پیام، نام فرستنده، لوگو و حتی طراحی سایت را شبیه یک برند واقعی کنند.
به همین دلیل نباید فقط به نامی که بالای پیام میبینید اعتماد کنید. FTC نیز توصیه میکند در پیامهای مشکوک، اطلاعات تماس یا سایت شرکت را از یک منبع مستقل پیدا کنید و از اطلاعات موجود در همان پیام استفاده نکنید.
۵. غلطهای عجیب در متن را جدی بگیرید
غلطهای املایی، جملهبندی غیرطبیعی، فاصلهگذاری عجیب یا استفاده نامناسب از لوگو و قالب سایت میتواند یک علامت هشدار باشد. البته نباید تصور کنید هر پیام بدون غلط حتماً واقعی است؛ کلاهبرداران حرفهای میتوانند پیامهایی کاملاً مرتب و طبیعی تولید کنند. بنابراین کیفیت متن فقط یکی از نشانههاست و باید در کنار سایر موارد بررسی شود.
۶. پیشنهاد بیش از حد جذاب است
گاهی فیشینگ با ترساندن شما انجام نمیشود؛ بلکه با طمع یا هیجان انجام میشود.
مثلاً: «شما برنده جایزه شدهاید.»
«این مبلغ به حساب شما واریز شده است.»
«یک تخفیف ویژه فقط برای شما فعال شده.»
«برای دریافت هدیه روی لینک کلیک کنید.» اگر پیشنهادی بدون دلیل منطقی بسیار جذاب به نظر میرسد، بهتر است قبل از کلیک کردن آن را بررسی کنید.
۷. پیام شما را به یک درگاه پرداخت ناشناس میفرستد
یکی از خطرناکترین حالتها زمانی است که کاربر به یک صفحه پرداخت جعلی منتقل میشود. این صفحه ممکن است از نظر ظاهر بسیار شبیه یک درگاه واقعی باشد و از شما اطلاعات کارت یا سایر مشخصات را درخواست کند.
نکته مهم این است که ظاهر حرفهای یک صفحه به معنی معتبر بودن آن نیست. حتی اگر صفحه دارای لوگو، رنگبندی و طراحی مشابه یک سرویس معروف باشد، باز هم باید آدرس دامنه و مقصد واقعی آن بررسی شود.
۸. پیام از شما میخواهد فایل یا برنامهای نصب کنید
فیشینگ همیشه برای سرقت مستقیم اطلاعات بانکی نیست. گاهی پیام شما را تشویق میکند یک فایل، برنامه یا پیوست را دانلود و اجرا کنید. چنین فایلهایی میتوانند حاوی بدافزار باشند.
CISA و FTC هر دو درباره خطر باز کردن لینکها و فایلهای مشکوک هشدار دادهاند؛ زیرا این اقدامات میتوانند علاوه بر سرقت اطلاعات، زمینه نصب بدافزار یا دسترسی غیرمجاز به حسابها و دستگاه را فراهم کنند.
آیا باز کردن یک لینک فیشینگ بهتنهایی خطرناک است؟
ممکن است خطرناک باشد، اما میزان خطر به نوع لینک و اتفاقی که پس از باز شدن آن رخ میدهد بستگی دارد. در بعضی حملات، هدف اصلی این است که شما اطلاعاتی مانند رمز عبور یا اطلاعات بانکی را وارد کنید. در برخی موارد نیز صفحه یا فایل میتواند برای نصب بدافزار یا سوءاستفاده از آسیبپذیریهای دستگاه طراحی شده باشد.
اگر روی یک لینک مشکوک کلیک کردید، وحشت نکنید. صفحه را ببندید، چیزی وارد نکنید و اگر فایل یا برنامهای دانلود شده است، آن را اجرا نکنید. FTC توصیه میکند در صورت کلیک روی لینک مشکوک، نرمافزارهای امنیتی دستگاه را بهروز کرده و در صورت نیاز دستگاه را برای پیدا کردن بدافزار بررسی کنید.
اگر روی لینک فیشینگ کلیک کردیم چه کار کنیم؟
اگر فقط لینک را باز کردهاید و هیچ اطلاعاتی وارد نکردهاید و فایلی هم اجرا نکردهاید، صفحه را ببندید و اقدامات احتیاطی لازم را انجام دهید. اما اگر اطلاعاتی وارد کردهاید، بهتر است سریعتر اقدام کنید.
اگر رمز عبور وارد کردهاید
رمز عبور آن حساب را از طریق سایت یا اپلیکیشن رسمی تغییر دهید.
اگر همان رمز را در سرویس دیگری نیز استفاده کردهاید، آنجا هم رمز را تغییر دهید.
فعال کردن احراز هویت چندمرحلهای نیز میتواند یک لایه امنیتی اضافه ایجاد کند.
اگر اطلاعات بانکی وارد کردهاید
اگر اطلاعات کارت یا حساب بانکی خود را در یک صفحه مشکوک وارد کردهاید، موضوع را جدی بگیرید و از مسیرهای رسمی بانک برای پیگیری و اقدامات امنیتی استفاده کنید.
همچنین اطلاعات تماس بانک را از سایت یا اپلیکیشن رسمی آن پیدا کنید، نه از همان پیام مشکوک.
اگر فایل مشکوکی دانلود کردهاید
آن را اجرا نکنید. نرمافزارهای امنیتی دستگاه را بهروز کنید و سیستم را بررسی کنید.
چگونه بدون کلیک کردن، واقعی بودن لینک را بررسی کنیم؟
یکی از بهترین عادتها این است که از داخل پیام وارد حساب خود نشوید.
فرض کنید پیامکی دریافت کردهاید که میگوید حساب شما مشکل دارد.
به جای اینکه روی لینک پیامک بزنید:
پیام را باز کنید اما روی لینک کلیک نکنید.
نام شرکت یا سرویس را خودتان جستوجو کنید.
وارد سایت یا اپلیکیشن رسمی شوید.
وضعیت حساب را از همانجا بررسی کنید.
اگر مشکلی وجود داشت، از مسیر رسمی پیگیری کنید. FTC نیز همین رویکرد را توصیه میکند: اگر پیام مشکوکی دریافت کردید، برای ارتباط با شرکت موردنظر از وبسایت یا شمارهای استفاده کنید که خودتان از قبل میشناسید، نه اطلاعاتی که داخل پیام آمده است.
آیا HTTPS به معنی امن بودن سایت است؟
خیر. دیدن علامت قفل یا عبارت HTTPS بهتنهایی ثابت نمیکند که یک سایت معتبر است. HTTPS ارتباط بین مرورگر و سایت را رمزنگاری میکند، اما یک سایت جعلی نیز میتواند از HTTPS استفاده کند.
بنابراین هنگام ورود اطلاعات حساس باید علاوه بر اتصال امن، نام دامنه، اعتبار سرویس و دلیل ورود به سایت را هم بررسی کنید.
تفاوت فیشینگ، اسمیشینگ و ویشینگ چیست؟
ممکن است این اصطلاحات را در مطالب امنیتی دیده باشید.
Phishing: اصطلاح کلی برای روشهایی که با جعل هویت و فریب، اطلاعات یا دسترسی قربانی را هدف قرار میدهند.
Smishing: نوعی فیشینگ است که از طریق پیامک انجام میشود.
Vishing: فیشینگ از طریق تماس صوتی یا تلفنی است.
CISA این موارد را بهعنوان شکلهای مختلف فیشینگ معرفی کرده است.
چطور جلوی فیشینگ را بگیریم؟
برای کاهش احتمال قربانی شدن، چند عادت ساده بسیار مؤثر است:
روی لینکهای غیرمنتظره کلیک نکنید.
قبل از وارد کردن اطلاعات، آدرس سایت را بررسی کنید.
رمزهای عبور متفاوت برای حسابهای مهم داشته باشید.
احراز هویت دومرحلهای را فعال کنید.
سیستمعامل و برنامههای خود را بهروز نگه دارید.
فایلهای ناشناس را دانلود و اجرا نکنید.
به پیامهایی که شما را تحت فشار قرار میدهند اعتماد نکنید.
برای ورود به حسابهای مهم، خودتان سایت یا اپلیکیشن رسمی را باز کنید.
به ظاهر حرفهای سایت اکتفا نکنید.
اگر پیامی مشکوک بود، قبل از اقدام با یک فرد مطمئن مشورت کنید.
فعال کردن احراز هویت چندمرحلهای یکی از راهکارهایی است که FTC برای افزایش امنیت حسابها پیشنهاد میکند؛ این روش باعث میشود داشتن تنها نام کاربری و رمز عبور برای ورود کافی نباشد.
یک قانون ساده برای تشخیص پیامک فیشینگ
اگر یک پیام ناشناس یا غیرمنتظره از شما میخواهد: «الان کلیک کن + اطلاعاتت را وارد کن + وگرنه اتفاق بدی میافتد»
بهتر است قبل از هر کاری توقف کنید. پیام را از یک مسیر مستقل بررسی کنید و برای ورود به حساب، مستقیماً به سایت یا اپلیکیشن رسمی بروید.
جمعبندی
فیشینگ یکی از روشهای رایج کلاهبرداری اینترنتی است که در آن مهاجم با جعل هویت یک فرد یا سازمان قابل اعتماد، تلاش میکند اطلاعات حساس یا دسترسی به حساب کاربر را به دست آورد.
پیامکها و لینکهای فیشینگ همیشه هم ظاهر آماتور ندارند؛ بعضی از آنها میتوانند بسیار شبیه پیامهای واقعی طراحی شوند. به همین دلیل، توجه به آدرس لینک، فرستنده، درخواست اطلاعات، ایجاد حس فوریت و مقصد واقعی سایت اهمیت زیادی دارد. مهمترین نکته این است که اگر یک پیام غیرمنتظره شما را برای کلیک کردن یا وارد کردن اطلاعات تحت فشار قرار میدهد، قبل از هر اقدامی مکث کنید و موضوع را از مسیر رسمی بررسی کنید. این چند ثانیه تأمل میتواند جلوی از دست رفتن اطلاعات و حسابهای مهم شما را بگیرد.


